

 27mn de lecture

Un serveur DNS permet de relier un nom de domaine lisible par un humain, comme exemple.com, à une adresse IP utilisée par les ordinateurs pour communiquer entre eux. Sans DNS, il faudrait retenir une suite de chiffres pour accéder à chaque site web, ce qui rendrait la navigation beaucoup moins pratique.✨ Par défaut, votre ordinateur, smartphone ou tablette utilise généralement les serveurs DNS de votre fournisseur d’accès à Internet. Cette configuration automatique fonctionne dans la plupart des cas, mais elle n’est pas toujours optimale en matière de confidentialité, de sécurité ou de performances.🚀
Sur Windows 11, vous pouvez modifier facilement ces paramètres pour utiliser un serveur DNS alternatif, comme Google Public DNS, Cloudflare, Quad9 ou Comodo SecureDNS. Vous pouvez aussi, avec certains fournisseurs, activer le DNS over HTTPS (DoH) afin de chiffrer vos requêtes DNS.
Objectif
Dans cet article, nous allons vous expliquer comment modifier les paramètres du serveur DNS sous Windows 11, étape par étape, depuis les paramètres réseau du système. ⚡Cette manipulation permet de remplacer le DNS automatique fourni par votre FAI par un DNS public, souvent plus rapide, plus fiable ou plus respectueux de la vie privée. Nous verrons également pourquoi ce changement peut améliorer votre navigation, limiter certains risques liés aux attaques DNS et vous aider à mieux protéger vos requêtes réseau. Cette mise à jour intègre aussi une fonctionnalité importante de Windows 11 : le DNS over HTTPS, aussi appelé DoH, qui permet de chiffrer les requêtes DNS lorsque le serveur choisi est compatible.😉 Enfin, nous comparerons plusieurs serveurs DNS gratuits et expliquerons comment vérifier que votre nouveau DNS est bien actif.
🤔
Besoin d'un nom de domaine au meilleur prix ?
LWS vous conseille ses packs nom de domaine tout inclus à partir de 0,99€ par an. Vous obtenez un domaine au choix (.fr .com .net .site .tech .shop .boutique .xyz…) mais aussi des adresses email personnalisées (mail@votredomaine.fr) et un certificat SSL.
Pourquoi modifier les paramètres de votre serveur DNS Windows 11 ?
Modifier les paramètres DNS de Windows 11 peut sembler technique au premier abord, mais cette opération répond à des besoins très concrets. Chaque fois que vous saisissez une adresse de site dans votre navigateur, votre ordinateur interroge un serveur DNS pour savoir vers quelle adresse IP se connecter. Ce serveur joue donc un rôle essentiel dans votre navigation Internet.
Le DNS fourni par votre fournisseur d’accès à Internet fonctionne généralement sans intervention de votre part. Toutefois, il peut présenter certaines limites. Il peut être moins rapide qu’un DNS public spécialisé, moins transparent sur la gestion des données ou moins efficace pour filtrer certains domaines dangereux. Dans certains cas, un DNS mal configuré ou défaillant peut aussi provoquer des lenteurs, des erreurs d’accès à des sites ou des redirections inattendues.
Vous pouvez par ailleurs consulter notre guide pour découvrir les erreurs serveur liées à une mauvaise configuration DNS.
Changer de DNS permet donc de reprendre la main sur une partie importante de votre connexion. Selon le fournisseur choisi, vous pouvez améliorer la confidentialité de vos requêtes DNS, accélérer la résolution des noms de domaine ou renforcer votre protection contre certains sites malveillants.
Cette modification devient encore plus intéressante avec le DNS over HTTPS. Sans chiffrement, les requêtes DNS classiques transitent en clair entre votre ordinateur et le serveur DNS. Cela signifie qu’un fournisseur d’accès, un administrateur réseau ou un attaquant présent sur le même réseau Wi-Fi peut potentiellement observer les noms de domaine que vous consultez. Avec le DoH, ces requêtes sont chiffrées, ce qui renforce la confidentialité de votre navigation.
Modifier son DNS sous Windows 11 est donc utile pour trois grandes raisons : limiter l’exposition de ses données, réduire les risques liés aux redirections frauduleuses et améliorer la fluidité de la navigation.
1. Limiter l’accès à ses données personnelles
Lorsque vous naviguez sur Internet, vous échangez en permanence des informations avec différents services en ligne. Certaines données sont visibles directement, comme les informations saisies dans un formulaire, tandis que d’autres sont plus discrètes. Les requêtes DNS en font partie.
Une requête DNS indique quel nom de domaine votre ordinateur souhaite joindre. Même si elle ne contient pas directement votre mot de passe ou vos coordonnées bancaires, elle peut révéler une partie de vos habitudes de navigation : sites consultés, services utilisés, plateformes professionnelles, outils bancaires ou espaces clients.
Avec un DNS classique non chiffré, ces requêtes peuvent transiter en clair. Votre fournisseur d’accès Internet, un administrateur réseau ou une personne malveillante sur un réseau Wi-Fi public peut donc, dans certains cas, observer les domaines demandés. Utiliser un serveur DNS sécurisé et compatible avec le DNS over HTTPS permet de limiter cette exposition.
Le changement de DNS ne remplace pas un antivirus, un pare-feu ou de bonnes pratiques de sécurité, mais il constitue une mesure simple pour améliorer la confidentialité en ligne. Pour un usage quotidien, choisir un DNS reconnu comme Cloudflare, Google Public DNS ou Quad9, puis activer le DoH lorsque c’est possible, renforce la protection de vos requêtes réseau.
2. Éviter la redirection vers des sites frauduleux
Un autre intérêt de modifier son serveur DNS sous Windows 11 concerne la protection contre certaines redirections frauduleuses. En temps normal, lorsque vous saisissez l’adresse d’un site web, le DNS renvoie l’adresse IP correspondant au domaine demandé. Mais si cette résolution est manipulée, vous pouvez être redirigé vers un site différent de celui que vous vouliez consulter.
Ce type de menace peut prendre plusieurs formes. Le DNS Spoofing consiste à falsifier une réponse DNS pour faire croire à votre ordinateur qu’un nom de domaine légitime correspond à une adresse IP malveillante. Le DNS Cache Poisoning, ou empoisonnement du cache DNS, vise quant à lui à injecter de fausses informations dans le cache d’un serveur ou d’un appareil. Dans les deux cas, l’utilisateur peut être envoyé vers une fausse page de connexion, un site de phishing ou une plateforme conçue pour voler des informations sensibles.
Utiliser un DNS sécurisé peut réduire ces risques, notamment lorsque le fournisseur DNS bloque automatiquement les domaines connus pour héberger des malwares ou des tentatives de phishing. C’est l’un des points forts de services comme Quad9 ou Comodo SecureDNS.
Le DNS over HTTPS (DoH) ajoute une protection supplémentaire, car il chiffre les requêtes DNS avant leur envoi. Cela limite les possibilités d’interception ou de modification par un attaquant situé entre votre ordinateur et le serveur DNS.
Un serveur DNS lent peut donner l’impression que votre connexion Internet manque de performance, même lorsque le débit réel est correct. Avant d’afficher une page web, votre ordinateur doit d’abord résoudre le nom de domaine du site demandé. Si cette étape prend trop de temps, le chargement semble plus lent.
Changer de DNS peut donc améliorer la réactivité de votre navigation, surtout si le serveur DNS de votre FAI est éloigné, saturé ou irrégulier. Des services publics comme Google Public DNS, Cloudflare DNS ou Quad9 disposent d’infrastructures internationales conçues pour répondre rapidement aux requêtes DNS. Dans certains cas, cette optimisation permet de réduire le délai avant l’ouverture d’un site web.
Il ne faut toutefois pas confondre vitesse DNS et débit Internet. Modifier le DNS ne transforme pas une connexion lente en connexion très haut débit. En revanche, cela peut améliorer la phase de résolution des noms de domaine, ce qui rend la navigation plus fluide, notamment lorsque vous ouvrez de nombreux sites différents au cours d’une même session.
Ce changement peut aussi être utile si certains sites deviennent soudainement difficiles à joindre à cause d’un problème temporaire sur les DNS du fournisseur d’accès. En configurant un serveur DNS alternatif, vous disposez d’une solution simple pour contourner certaines pannes de résolution.
Besoin d'un nom de domaine au meilleur prix ?
LWS vous conseille ses packs nom de domaine tout inclus à partir de 0,99€ par an. Vous obtenez un domaine au choix (.fr .com .net .site .tech .shop .boutique .xyz…) mais aussi des adresses email personnalisées (mail@votredomaine.fr) et un certificat SSL.
Comment modifier les paramètres du serveur DNS sous Windows 11 ?
La modification du DNS sous Windows 11 se fait directement depuis les paramètres réseau du système. Vous n’avez pas besoin d’installer de logiciel supplémentaire. La procédure consiste à sélectionner votre connexion active, à passer l’attribution DNS en mode manuel, puis à renseigner les adresses du serveur DNS que vous souhaitez utiliser.
Avant de commencer, choisissez le serveur DNS alternatif que vous voulez configurer. Par exemple, vous pouvez utiliser Cloudflare DNS avec les adresses 1.1.1.1 et 1.0.0.1, Google Public DNS avec 8.8.8.8 et 8.8.4.4, ou encore Quad9 avec 9.9.9.9 et 149.112.112.112.
Il est recommandé de renseigner deux adresses DNS : une adresse principale et une adresse secondaire. La première est utilisée en priorité. La seconde sert de solution de secours si le premier serveur ne répond pas. Cette configuration améliore la fiabilité de la résolution DNS.
Sur Windows 11, cette modification peut être appliquée à une connexion Wi-Fi, Ethernet ou à une autre interface réseau active. Si vous utilisez plusieurs types de connexion, par exemple un câble Ethernet au bureau et le Wi-Fi à domicile, vous devrez modifier les paramètres DNS de chaque interface concernée.
L’intérêt de Windows 11 est aussi de proposer, pour certains fournisseurs compatibles, une option DNS over HTTPS dans la même fenêtre de configuration. Cela permet non seulement de changer de serveur DNS, mais aussi de chiffrer les requêtes DNS lorsque le fournisseur choisi est reconnu par Windows.
Modifier le serveur DNS depuis les paramètres Windows 11
Pour modifier le serveur DNS depuis les paramètres Windows 11, commencez par ouvrir le menu « Démarrer ». Puis cliquez sur la section « Paramètres ».
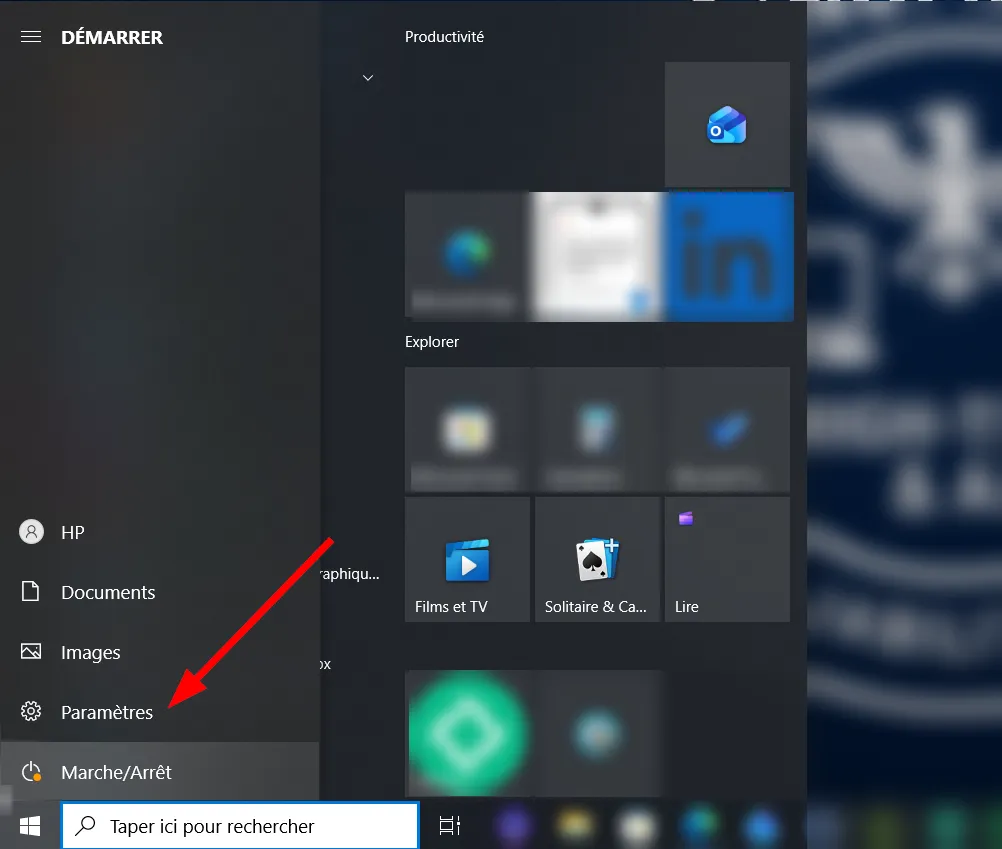
Vous pouvez aussi utiliser le raccourci clavier Windows + I pour accéder plus rapidement aux paramètres du système.
Dans la colonne de gauche, sélectionnez l’option « Réseau et Internet ». Cette rubrique regroupe les paramètres liés au Wi-Fi, à l’Ethernet, au partage de connexion, au proxy et aux options réseau avancées.
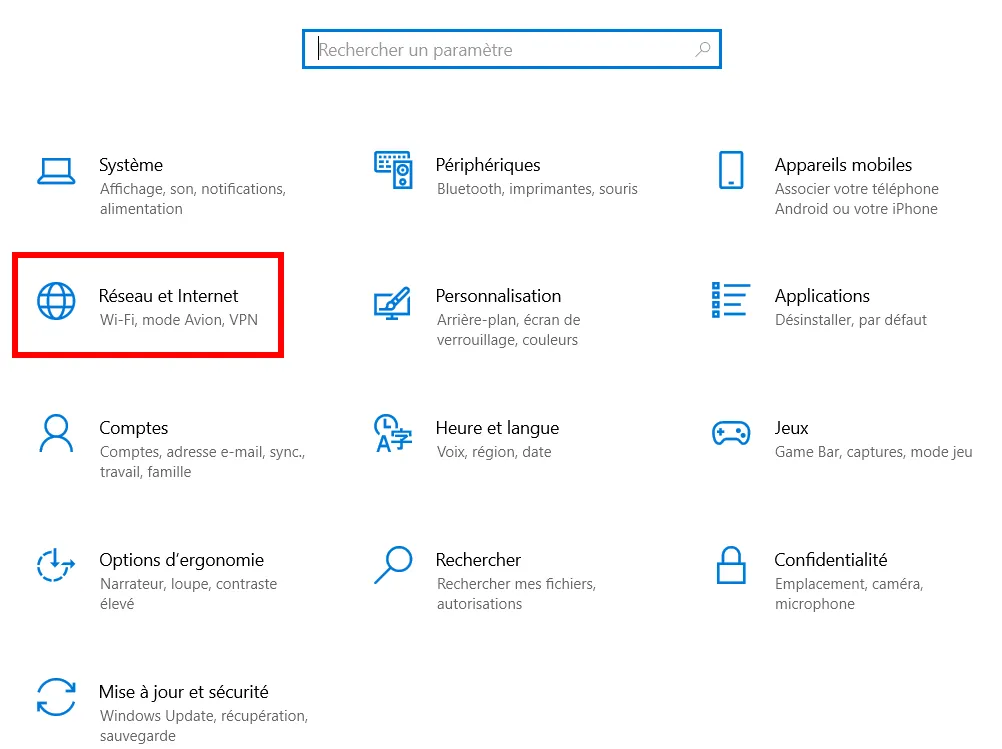
Cliquez ensuite sur la section « Paramètres réseau avancés » afin d’afficher la liste des cartes réseau disponibles sur votre ordinateur.
Sélectionnez la connexion que vous souhaitez modifier : Wi-Fi, Ethernet ou toute autre interface active.
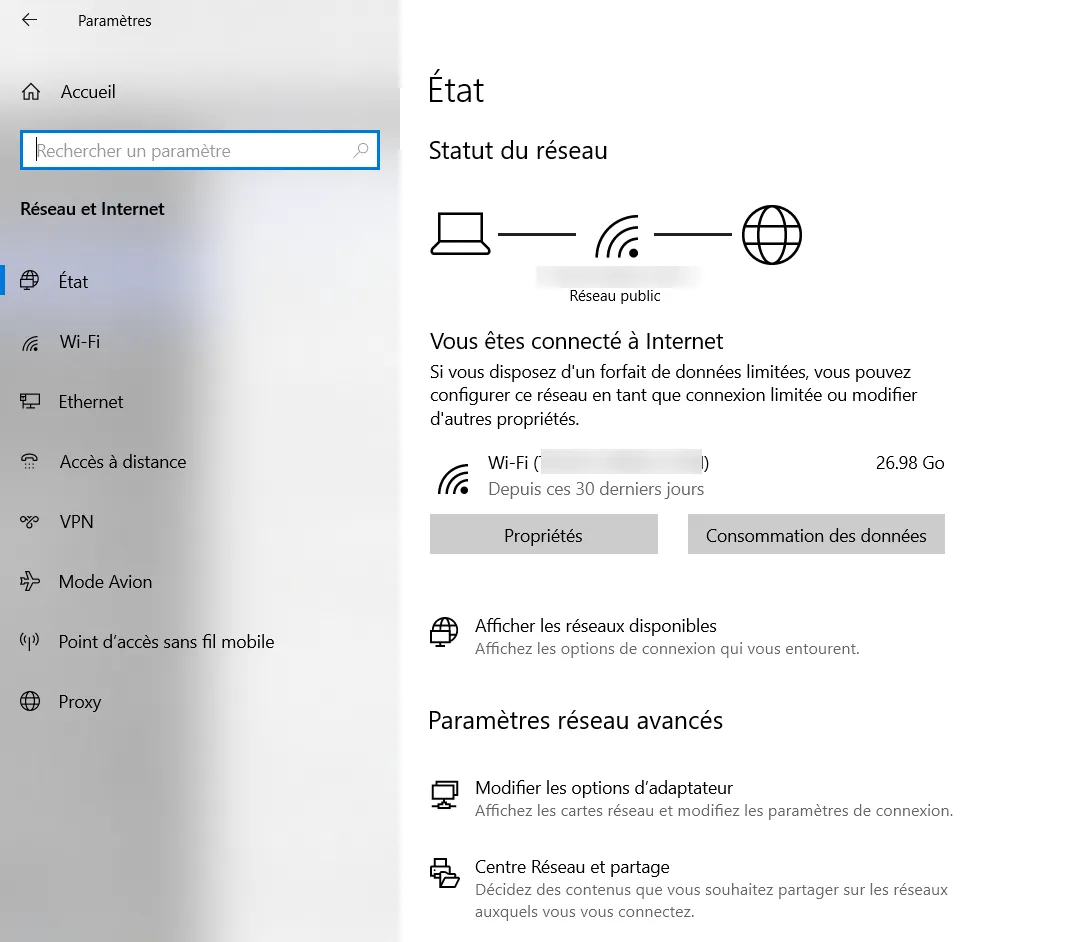
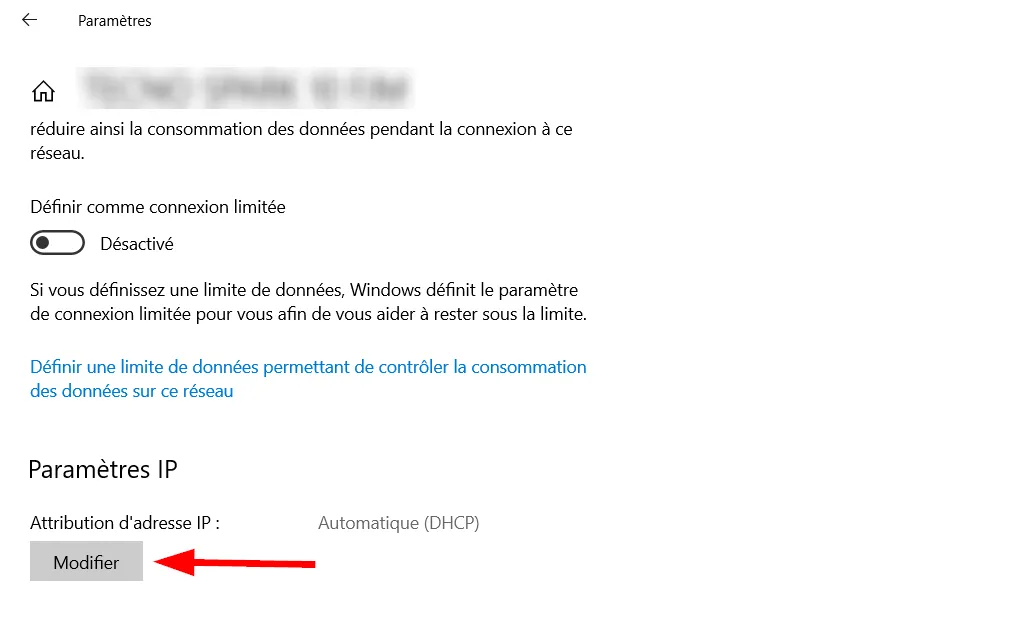
Cliquez ensuite sur les options supplémentaires associées à cette connexion, puis recherchez la ligne « Attribution du serveur DNS ». Par défaut, cette option est généralement réglée sur “Automatique (DHCP)”. Cela signifie que Windows récupère automatiquement les serveurs DNS fournis par votre box Internet ou votre fournisseur d’accès.
Cliquez sur l’option « Modifier » ou « Éditer », selon le libellé affiché dans votre version de Windows 11.
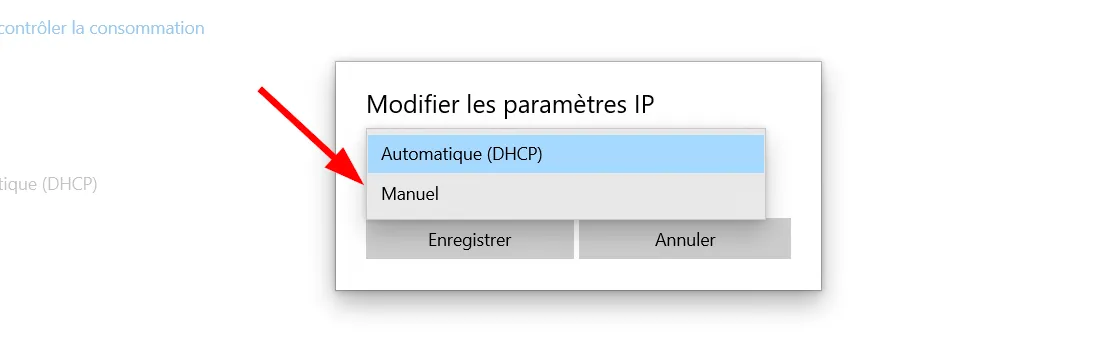
Dans la fenêtre qui s’ouvre, remplacez « Automatique (DHCP) » par Manuel.
Activez ensuite le commutateur IPv4.
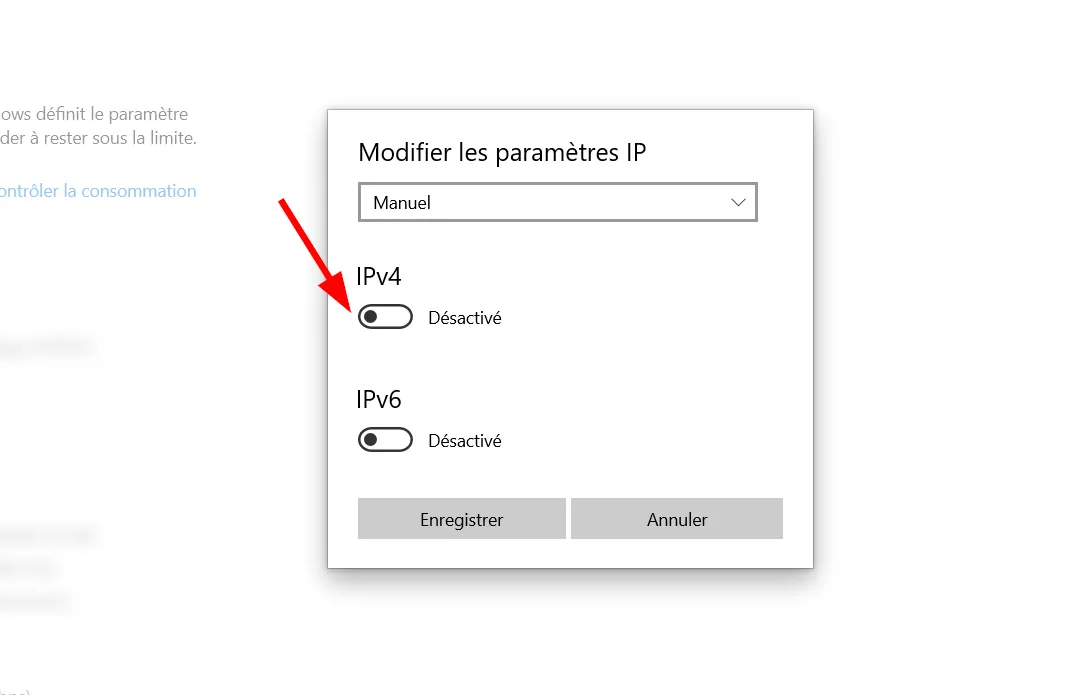
Puis renseignez l’adresse du DNS préféré et celle du DNS auxiliaire.
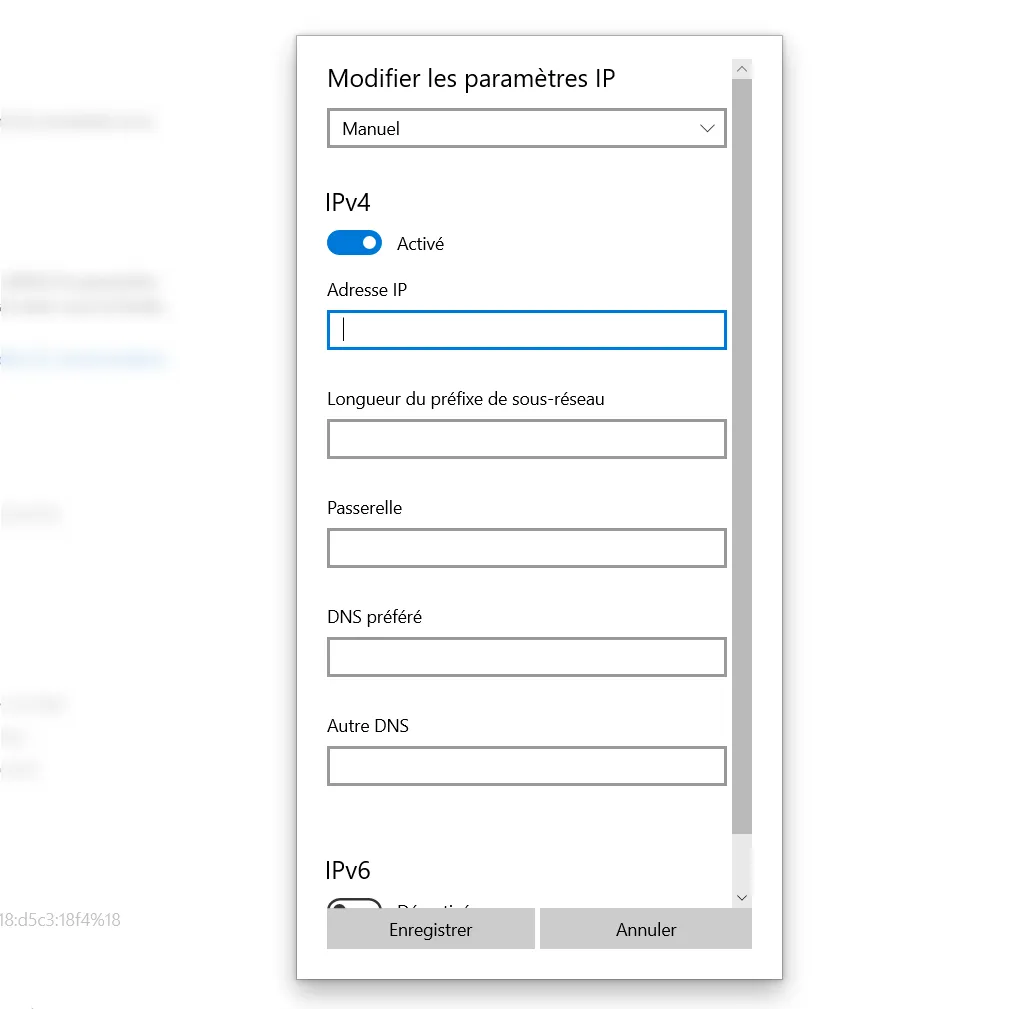
Par exemple, pour configurer Cloudflare DNS, indiquez :
DNS préféré : 1.1.1.1
DNS auxiliaire : 1.0.0.1
Pour Google Public DNS, utilisez :
DNS préféré : 8.8.8.8
DNS auxiliaire : 8.8.4.4
Une fois les adresses saisies, cliquez sur le bouton « Enregistrer » pour appliquer les nouveaux paramètres.
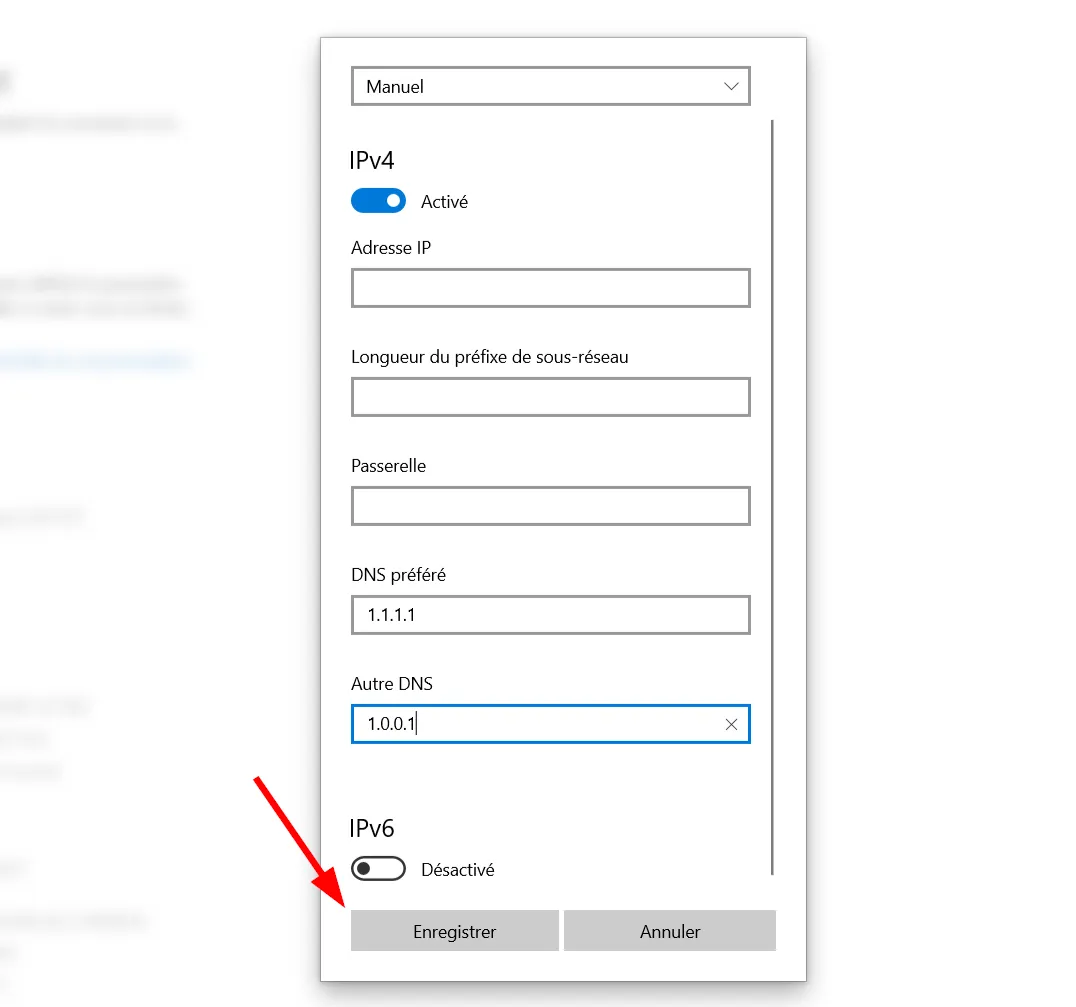
Votre ordinateur utilisera alors ce serveur DNS personnalisé pour résoudre les noms de domaine.
Activer le DNS over HTTPS pendant la configuration
Après avoir saisi les adresses IPv4 de votre serveur DNS personnalisé, Windows 11 peut afficher une option supplémentaire liée au DNS over HTTPS, aussi appelé DoH. Cette option apparaît uniquement lorsque le serveur DNS renseigné est reconnu comme compatible par Windows 11.
Concrètement, si vous utilisez Google Public DNS, Cloudflare DNS ou Quad9, vous pouvez sélectionner un mode de chiffrement DNS directement dans la même fenêtre de configuration. Sous chaque adresse DNS compatible, ouvrez le menu déroulant associé au DNS over HTTPS, puis choisissez l’option “Chiffré uniquement (DNS over HTTPS)”.
Cette option permet de forcer l’envoi des requêtes DNS chiffrées. C’est le choix le plus cohérent si votre objectif est d’améliorer la confidentialité DNS. Il est également préférable de laisser l’option de retour au texte en clair désactivée, lorsque Windows la propose. Dans le cas contraire, le système pourrait envoyer certaines requêtes DNS sans chiffrement si la connexion DoH échoue.
Une fois le mode de chiffrement sélectionné, cliquez sur le bouton « Enregistrer ». Votre ordinateur utilise alors le nouveau serveur DNS avec le chiffrement DoH, si celui-ci est disponible et correctement pris en charge.
DNS over HTTPS (DoH) : Pourquoi c’est essentiel ?
Le DNS over HTTPS est une évolution importante du DNS classique. Pour comprendre son intérêt, il faut rappeler le fonctionnement habituel d’une requête DNS. Lorsque vous consultez un site web, votre ordinateur demande à un serveur DNS quelle adresse IP correspond au nom de domaine demandé. Cette étape se produit avant même l’affichage du site.
Avec un DNS classique, ces requêtes peuvent circuler en clair sur le réseau. Cela signifie qu’un acteur situé entre votre appareil et le serveur DNS peut potentiellement voir les domaines que vous cherchez à joindre. Il peut s’agir de votre fournisseur d’accès Internet, d’un administrateur réseau dans une entreprise, d’un opérateur de point d’accès Wi-Fi public ou d’un attaquant présent sur le même réseau local.
Le DoH modifie ce fonctionnement en faisant transiter les requêtes DNS dans un canal chiffré via HTTPS. Il utilise le même principe de chiffrement que celui qui protège les sites sécurisés affichant un cadenas dans le navigateur. Les requêtes DNS ne sont donc plus envoyées sous une forme facilement lisible.
Cette fonctionnalité est particulièrement intéressante sur Windows 11, car elle peut être activée directement depuis les paramètres réseau, sans installer d’outil supplémentaire. Elle complète le changement de DNS en ajoutant une couche de sécurité et de confidentialité.
Modifier son DNS sans activer le DoH peut améliorer les performances ou le filtrage selon le fournisseur choisi. En revanche, pour renforcer réellement la confidentialité des requêtes, il est préférable d’utiliser un serveur compatible DNS over HTTPS et d’activer le mode chiffré lorsque Windows le propose.
Ce que le DoH protège réellement
Le DNS over HTTPS protège principalement la confidentialité de vos requêtes DNS. En pratique, il empêche un observateur réseau de lire facilement les noms de domaine que votre ordinateur demande au serveur DNS.
Par exemple, sans DoH, une requête vers un domaine comme exemple.com peut être visible dans le trafic DNS. Avec le DoH activé, cette requête est intégrée dans une connexion HTTPS chiffrée. Une personne qui surveille le réseau ne peut donc plus lire aussi simplement le nom de domaine demandé via le DNS.
Cette protection est utile dans plusieurs situations. Sur un réseau Wi-Fi public, elle limite les risques d’observation des requêtes par un tiers connecté au même réseau. Sur un réseau professionnel ou scolaire, elle peut réduire l’exposition des requêtes DNS auprès des équipements intermédiaires. À domicile, elle évite aussi que les requêtes DNS transitent en clair entre votre ordinateur et le serveur DNS choisi.
Le DoH peut également réduire certains risques de manipulation des réponses DNS pendant leur transport. En chiffrant l’échange entre votre appareil et le fournisseur DNS, il devient plus difficile pour un attaquant d’intercepter ou de modifier une requête en cours de route.
C’est pourquoi le DNS over HTTPS Windows 11 est particulièrement utile lorsque vous souhaitez associer un serveur DNS alternatif à une meilleure protection de votre navigation quotidienne.
Ce que le DoH ne fait pas
Même s’il améliore la confidentialité DNS, le DNS over HTTPS ne doit pas être confondu avec un outil d’anonymisation complet. Il ne rend pas votre navigation invisible et ne remplace pas un VPN, un antivirus ou de bonnes pratiques de sécurité.
Le DoH chiffre les requêtes envoyées au serveur DNS, mais il ne masque pas tout le trafic Internet. Les sites que vous consultez peuvent toujours voir votre adresse IP publique. Votre navigateur continue aussi d’échanger des données avec les serveurs web visités. Le DoH protège donc une étape précise : la résolution des noms de domaine.
Il ne bloque pas non plus automatiquement tous les sites dangereux. Cette protection dépend du fournisseur DNS utilisé. Par exemple, Quad9 met l’accent sur le blocage des domaines malveillants connus, tandis que Cloudflare et Google Public DNS sont souvent choisis pour leur rapidité, leur disponibilité et leur compatibilité DoH. Le choix du DNS reste donc important.
Enfin, le DoH ne corrige pas une mauvaise configuration réseau, une panne Internet ou un problème lié au site que vous essayez de consulter. Si un site est hors ligne ou si votre connexion est interrompue, le chiffrement DNS ne suffira pas à résoudre le problème.
Besoin d'un nom de domaine au meilleur prix ?
LWS vous conseille ses packs nom de domaine tout inclus à partir de 0,99€ par an. Vous obtenez un domaine au choix (.fr .com .net .site .tech .shop .boutique .xyz…) mais aussi des adresses email personnalisées (mail@votredomaine.fr) et un certificat SSL.
Quels sont les serveurs DNS que vous pouvez utiliser ?
Une fois la procédure connue, il reste à choisir le serveur DNS à utiliser sous Windows 11. Plusieurs fournisseurs proposent des DNS publics gratuits, fiables et simples à configurer. Le choix dépend surtout de vos priorités : vitesse de résolution, confidentialité, blocage des domaines malveillants ou compatibilité avec le DNS over HTTPS.
Pour profiter pleinement des avantages de Windows 11, il est conseillé de privilégier un DNS compatible avec le DoH natif. Cela permet de modifier le DNS et de chiffrer les requêtes DNS depuis la même interface réseau. À ce titre, Google Public DNS, Cloudflare DNS et Quad9 sont les choix les plus adaptés si votre objectif est d’améliorer à la fois la performance et la confidentialité.
Comodo SecureDNS reste intéressant pour le filtrage de sites dangereux, mais il présente une limite importante : il n’est pas reconnu nativement par Windows 11 comme serveur compatible DNS over HTTPS. Il peut donc être configuré comme DNS classique, mais il ne permet pas d’activer le chiffrement DoH directement depuis les paramètres Windows.
DNS public de Google
Google Public DNS est l’un des services DNS publics les plus connus. Il est souvent choisi pour sa stabilité, sa disponibilité et sa simplicité de configuration. Ses adresses IPv4 sont faciles à mémoriser, ce qui en fait une solution pratique pour remplacer rapidement les DNS fournis par un fournisseur d’accès à Internet.
Voici les adresses à utiliser pour configurer Google Public DNS sous Windows 11 :
IPv4 primaire : 8.8.8.8
IPv4 secondaire : 8.8.4.4
Si votre connexion prend en charge l’IPv6, vous pouvez également utiliser les adresses suivantes :
IPv6 primaire : 2001:4860:4860::8888
IPv6 secondaire : 2001:4860:4860::8844
Google Public DNS est compatible avec le DNS over HTTPS natif de Windows 11. Après avoir saisi les adresses DNS dans les paramètres réseau, vous pouvez donc sélectionner le mode Chiffré uniquement (DNS over HTTPS) si l’option apparaît.
Ce DNS convient particulièrement aux utilisateurs qui recherchent un service rapide, stable et largement reconnu. En revanche, si votre priorité principale est le blocage automatique des domaines malveillants, un service comme Quad9 peut être plus adapté.
DNS de Cloudflare
Cloudflare DNS, aussi connu sous l’adresse 1.1.1.1, est une autre référence populaire. Il est apprécié pour sa rapidité, sa simplicité et son positionnement autour de la confidentialité des requêtes DNS. C’est souvent l’un des premiers choix recommandés pour un usage quotidien.
Pour configurer Cloudflare DNS sous Windows 11, utilisez les adresses IPv4 suivantes :
IPv4 primaire : 1.1.1.1
IPv4 secondaire : 1.0.0.1
Si vous utilisez l’IPv6, vous pouvez renseigner ces adresses :
IPv6 primaire : 2606:4700:4700::1111
IPv6 secondaire : 2606:4700:4700::1001
Cloudflare est compatible avec le DNS over HTTPS dans Windows 11. Après avoir renseigné les adresses IPv4, vous pouvez sélectionner l’option Chiffré uniquement (DNS over HTTPS) afin de protéger vos requêtes DNS contre une lecture en clair sur le réseau.
Ce choix est particulièrement intéressant si vous recherchez un bon équilibre entre vitesse, confidentialité et facilité d’utilisation. Pour un ordinateur personnel, une connexion familiale ou un usage professionnel classique, Cloudflare DNS avec DoH activé constitue une option simple et efficace.
Cloudflare propose également une page de vérification permettant de contrôler si certains services liés à 1.1.1.1 sont bien actifs. Nous verrons plus loin comment vérifier que votre DNS est correctement appliqué sous Windows 11.
Pour aller plus loin, découvrez comment configurer Cloudflare avec LWS pour optimiser vos DNS.
Quad9
Quad9 est un service DNS gratuit orienté vers la sécurité et la protection de la vie privée. Il se distingue notamment par sa capacité à bloquer automatiquement l’accès à des domaines connus pour être liés à des malwares, à du phishing ou à d’autres activités malveillantes.
Pour configurer Quad9 sous Windows 11, utilisez les adresses IPv4 suivantes :
IPv4 primaire : 9.9.9.9
IPv4 secondaire : 149.112.112.112
Si votre réseau utilise l’IPv6, vous pouvez également renseigner :
IPv6 primaire : 2620:fe::fe
IPv6 secondaire : 2620:fe::9
Quad9 est compatible avec le DNS over HTTPS natif de Windows 11. Cela signifie que vous pouvez l’utiliser non seulement comme serveur DNS alternatif, mais aussi comme solution pour chiffrer vos requêtes DNS depuis l’interface réseau de Windows.
Ce DNS est particulièrement recommandé si votre priorité est de renforcer la protection contre les sites dangereux sans installer de logiciel tiers. Il peut être utile pour un ordinateur personnel, un poste familial ou un environnement dans lequel vous souhaitez réduire le risque d’accès accidentel à des domaines frauduleux.
Comodo SecureDNS
Comodo SecureDNS est un autre service DNS gratuit orienté vers la sécurité en ligne. Son objectif principal est de limiter l’accès à certains sites considérés comme dangereux, notamment des domaines associés à des malwares, à du phishing ou à des contenus frauduleux.
Pour configurer Comodo SecureDNS sous Windows 11, utilisez les adresses IPv4 suivantes :
IPv4 primaire : 8.26.56.26
IPv4 secondaire : 8.20.247.20
Ce service peut être intéressant si vous souhaitez ajouter une couche de filtrage DNS sans installer d’application supplémentaire. Il permet de remplacer les DNS de votre fournisseur d’accès par des serveurs conçus pour renforcer la protection contre certaines menaces web.
Il faut toutefois noter une limite importante : Comodo SecureDNS n’est pas reconnu nativement par Windows 11 comme serveur compatible DNS over HTTPS. En pratique, cela signifie que vous pouvez l’utiliser comme serveur DNS classique, mais que l’option Chiffré uniquement (DNS over HTTPS) peut ne pas apparaître dans les paramètres réseau de Windows 11.
Si votre priorité est de chiffrer les requêtes DNS sous Windows 11, il est donc préférable d’utiliser Cloudflare, Google Public DNS ou Quad9. Si votre priorité est plutôt le filtrage de sites dangereux avec une configuration DNS simple, Comodo SecureDNS reste une option à connaître.
Tableau comparatif des 4 DNS
Pour choisir plus facilement le meilleur serveur DNS Windows 11, voici un tableau comparatif des quatre solutions présentées dans cet article. Il résume les adresses IPv4 principales, la compatibilité avec le DNS over HTTPS natif de Windows 11 et le point fort de chaque fournisseur.
| Serveur DNS | IPv4 primaire | IPv4 secondaire | DoH natif Windows 11 | Point fort |
|---|---|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Pour un usage quotidien, Cloudflare DNS avec DoH activé offre un très bon équilibre entre vitesse, confidentialité et simplicité. Pour renforcer la protection contre les sites malveillants, Quad9 avec DNS over HTTPS est également un excellent choix.
Google Public DNS reste une valeur sûre pour la stabilité, tandis que Comodo SecureDNS peut convenir aux utilisateurs qui recherchent surtout un filtrage DNS classique. Avec un nom de domaine LWS, la gestion DNS est incluse : vous pouvez modifier vos enregistrements DNS directement depuis votre espace client LWS Panel, sans configuration complexe.
Modifier DNS Windows 11 : Comment vérifier que le DNS est bien actif ?
Après avoir modifié les paramètres DNS sous Windows 11, il est recommandé de vérifier que le nouveau serveur est bien utilisé. Cette étape permet de confirmer que Windows applique correctement les adresses DNS que vous venez de renseigner.
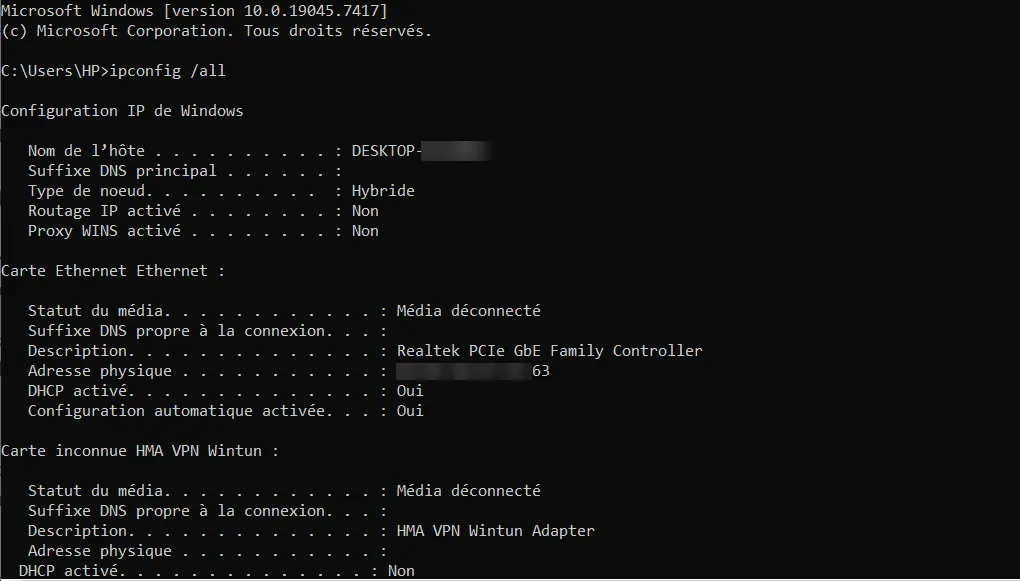
La première méthode consiste à utiliser PowerShell ou l’Invite de commandes. Pour cela, faites un clic droit sur le menu « Démarrer » , puis ouvrez « Terminal » ou « Terminal Windows ». Vous pouvez ensuite utiliser la commande suivante :
ipconfig /all
Cette commande affiche la configuration réseau complète de votre ordinateur. Cherchez la ligne Serveurs DNS dans les informations liées à votre connexion active, par exemple votre carte Wi-Fi ou Ethernet. Vous devez y retrouver les adresses DNS configurées, comme 1.1.1.1, 8.8.8.8 ou 9.9.9.9.
Vous pouvez aussi tester la résolution DNS avec la commande nslookup :
nslookup google.com
Cette commande interroge le DNS utilisé par votre ordinateur pour résoudre le domaine indiqué. Le résultat affiche généralement le serveur DNS contacté. Si vous voyez l’adresse du DNS configuré, cela confirme que votre modification est bien prise en compte.
Pour vérifier le DNS over HTTPS avec Cloudflare, vous pouvez également ouvrir la page d’aide de Cloudflare https://1.1.1.1/help dans votre navigateur. Cette page indique si certains services liés à 1.1.1.1 sont actifs. Elle peut vous aider à vérifier que votre configuration DNS fonctionne correctement.
Si les anciennes adresses DNS apparaissent encore, redémarrez votre navigateur, désactivez puis réactivez votre connexion réseau, ou redémarrez votre ordinateur. Dans certains cas, Windows peut conserver temporairement des informations dans son cache DNS.
Comment revenir au DNS automatique (FAI) ?
Si vous souhaitez annuler la modification et revenir aux DNS de votre fournisseur d’accès à Internet, Windows 11 permet de restaurer facilement la configuration automatique. Cette opération peut être utile si vous rencontrez un problème de connexion, si vous testez plusieurs serveurs DNS ou si vous voulez revenir aux paramètres d’origine.
Ouvrez les Paramètres de Windows 11 avec le raccourci Windows + I, puis rendez-vous dans la section « Réseau et Internet ». Cliquez ensuite sur l’option « Paramètres réseau avancés », puis sélectionnez la connexion concernée : Wi-Fi, Ethernet ou une autre interface active.
Recherchez la ligne Attribution du serveur DNS, puis cliquez sur le bouton « Modifier » ou « Éditer ». Dans la fenêtre qui s’affiche, remplacez le mode “Manuel” par “Automatique (DHCP)”. Cette option indique à Windows de récupérer automatiquement les serveurs DNS fournis par votre box Internet ou votre FAI.
Cliquez ensuite sur le bouton « Enregistrer » pour appliquer la modification.
À partir de ce moment, Windows n’utilisera plus le serveur DNS personnalisé que vous aviez renseigné. Il reviendra à la configuration automatique du réseau.
Vous pouvez vérifier ce retour en utilisant de nouveau la commande suivante :
ipconfig /all
Si les adresses DNS affichées ne correspondent plus à celles que vous aviez configurées manuellement, le retour au DNS automatique est bien effectif.
Conclusion
Modifier le serveur DNS sous Windows 11 est une opération simple, mais utile pour améliorer votre confidentialité, renforcer votre sécurité et parfois accélérer la résolution des sites web. En choisissant un DNS alternatif comme Cloudflare, Google Public DNS, Quad9 ou Comodo SecureDNS, vous reprenez la main sur une partie importante de votre connexion Internet.✨Pour un usage quotidien, Cloudflare avec DNS over HTTPS activé offre un excellent équilibre entre rapidité et confidentialité. Si vous souhaitez bloquer automatiquement certains domaines malveillants, Quad9 avec DoH est également une très bonne option. ⚡Vous souhaitez maîtriser votre DNS de A à Z ? Enregistrez votre nom de domaine chez LWS et gérez vos serveurs DNS directement depuis votre espace client LWS Panel.
Besoin d'un nom de domaine au meilleur prix ?
LWS vous conseille ses packs nom de domaine tout inclus à partir de 0,99€ par an. Vous obtenez un domaine au choix (.fr .com .net .site .tech .shop .boutique .xyz…) mais aussi des adresses email personnalisées (mail@votredomaine.fr) et un certificat SSL.
Avez-vous des questions sur la façon de modifier les paramètres DNS sous le système Windows 11 ? Écrivez-nous en utilisant la section Commentaires.


Commentaires (0)